商业课件加密与访问控制
客户端加密封装商业课件,通过账号授权管理阅读资格。
本文基于悟榜板书当前商业
wbpkg课件、登录校验、授权校验和访问控制链路整理,重点说明创作者如何把 PDF 知识内容制作成受控课件,以及为什么商业wbpkg是当前产品里实现课件加密的标准路径。
适用范围: 免费 wbpkg 课件无需授权即可使用;商业 wbpkg 课件必须授权后才能阅读。下文说明商业课件的访问保护。服务器只保存课件信息用于授权控制,不托管课件文件,文件由作者自行保存和分发。
一句话说明
-
在当前产品里,给课件加密的核心做法,不是给 PDF 单独设一个密码,而是把 PDF 制作为商业
wbpkg,让知识内容进入受控访问链路。 -
作者从 PDF 制作课件,发布时选择商业课件类型,由客户端完成加密封装,再为指定账号授权。
本文要解决什么问题
- 什么叫“给课件加密”
- 为什么商业
wbpkg能完成对 PDF 知识内容的保护 - 创作者该怎么理解加密、授权、登录和分发之间的关系
- 哪些课件适合严格限制,哪些课件可以降低门槛
先理解“加密课件”在当前产品里是什么意思
很多创作者会把“加密”理解成:
- 给文件加一个打开密码
- 不知道密码就打不开
但在当前产品里,更准确的理解是:
- 把原始 PDF 内容制作成商业
wbpkg - 让课件打开过程进入登录、授权、资格校验链路
- 让内容访问不再等同于“拿到文件就能直接看”
所以这里的“加密”本质上更接近:
- 受控分发
- 受控访问
- 账号关联的内容保护
为什么商业 wbpkg 可以理解为完成了 PDF 知识加密
当 PDF 被做成商业 wbpkg 后,它已经不再只是普通裸文件。
它通常会结合这些访问逻辑:
- 登录状态检查
- 作者身份判断
- 本地离线授权判断
- 当前账号是否已获得该商业课件的授权
这意味着:
- 即使用户拿到了文件,也不等于一定能打开
- 只有满足当前访问规则的账号,才可能正常使用课件
所以从产品角度看,商业 wbpkg 实际上已经完成了对 PDF 知识内容的受控加密封装。
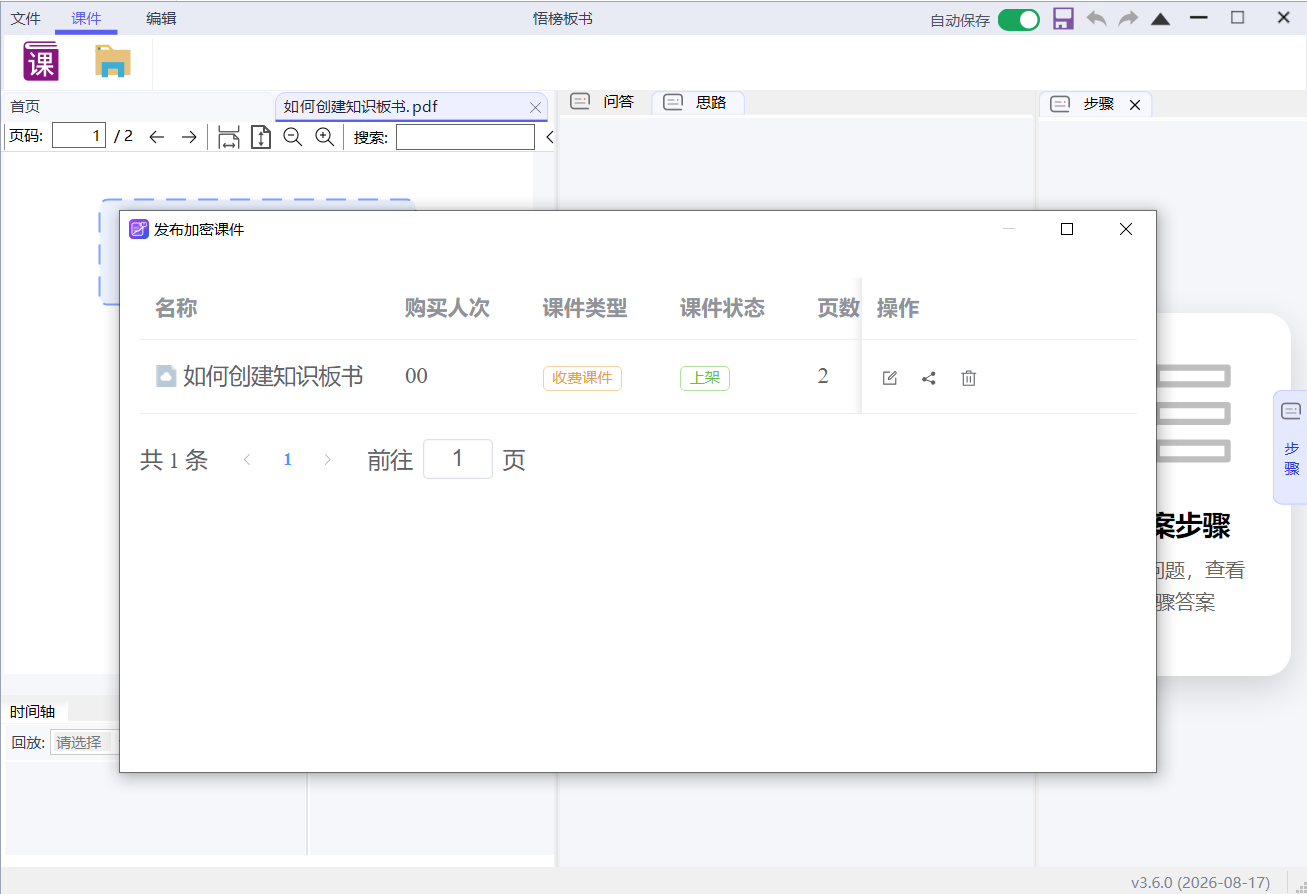
课件加密在客户端完成。更新时,先打开原始 PDF,从服务端获取被更新课件的信息,再由客户端将新版本加密生成为 wbpkg。服务端保存课件信息用于授权控制,不保存课件文件。
适合加密的课件类型
最适合走商业 wbpkg 加密链路的内容包括:
- 正式收费课程
- 班级内部讲义
- 专题题库
- 冲刺资料
- 高价值会员内容
- 后续会持续更新的正式课件
这些内容的共同特点是:
- 有明确价值
- 不希望被公开扩散
- 希望把访问和账号资格绑定
不一定要严格加密的内容
以下内容可以根据业务需要保留较低门槛:
- 试听资料
- 宣传展示资料
- 免费样章(发布为免费课件,无需授权即可使用)
- 体验版课件
因为这类内容更强调传播和体验,而不是强限制。
标准理解路径
创作者可以这样理解当前产品里的课件加密:
- 先有原始 PDF 内容。
- 再把 PDF 制作并发布为商业
wbpkg课件。 - 商业
wbpkg打开时进入受控访问链路。 - 只有正确账号、正确资格、正确状态下,用户才能正常使用。
所以真正的“加密完成”,不是文件传出去了,而是:
- 内容已经从普通 PDF 变成受控课件
- 用户访问已经和账号资格绑定
创作者实际应该怎么做
第一步:先判断这份内容值不值得加密
先问自己几个问题:
- 这是不是正式交付内容
- 这是不是收费内容
- 这是不是班级内部资料
- 这份内容如果被转发,损失大不大
如果答案偏向“是”,通常就应该优先走商业 wbpkg。
第二步:不要把正式课件继续按裸 PDF 分发
如果目标是保护知识内容,就不要把正式交付链路停留在普通 PDF。
更推荐的做法是:
- 用 PDF 作为原始内容载体
- 用商业
wbpkg作为正式课件交付形态
这样内容才真正进入受控体系。
第三步:理解“发文件”不等于“完成保护”
创作者最容易犯的误区是:
- 只要把课件文件发给用户,就算完成加密交付
实际上不是。
对于商业 wbpkg 来说,更关键的是:
- 目标用户是否使用正确账号
- 目标账号是否具备访问资格
- 首次打开时是否完成必要校验
第四步:选择免费或商业课件
如果你的目标是:
- 方便试听和传播
可以发布免费课件,学生不需要授权即可使用。
如果你的目标是:
- 正式交付
- 降低扩散
- 控制谁能看
应选择商业课件,并为目标账号授权。商业课件必须授权后才能阅读,授权后无法撤销;下架不会影响已授权课件的使用。
第五步:把使用规则提前告诉用户
正式分发前,建议明确告诉用户:
- 需要登录后打开
- 最好第一次联网打开
- 不要多人共用同一个账号
- 商业
wbpkg不是普通 PDF,拿到文件不代表一定能直接看
这一步很重要,因为很多“打不开”问题,其实是用户对受控课件的使用方式理解不对。
加密后带来的实际价值
把 PDF 制作为商业 wbpkg 后,创作者获得的不是“更复杂的文件”,而是更可控的内容分发能力。
实际价值通常包括:
- 降低随意转发后的直接可读性
- 让正式课件更适合按账号交付
- 让内容访问和授权关系保持一致
- 让更新后的正式版本更容易统一管理
- 让高价值知识内容不再以裸 PDF 方式长期流通
加密和授权的关系
要特别说明一点:
- 加密解决的是“内容进入受控体系”
- 授权解决的是“谁在这个体系里有访问资格”
两者不是一回事,但它们通常会一起出现。
可以简单理解为:
- 商业
wbpkg让 PDF 内容不再裸露 - 授权决定哪些账号可以使用这份课件
加密和登录的关系
登录不是附加步骤,而是受控访问的一部分。
因为如果课件访问要和账号资格绑定,就必须先知道当前是谁在使用。
所以创作者在理解加密时,不要把登录看成“多余麻烦”,而要把它理解成:
- 内容保护成立的前提之一
常见误区
误区一:加密就是给 PDF 加密码
不是。
当前产品里的核心不是传统密码打开方式,而是商业 wbpkg + 登录 + 资格校验的受控链路。
误区二:加密后就绝对不会被传播
也不是。
加密和授权管理访问资格,水印辅助追溯。软件不承诺阻止截图、录屏、外部拍摄或所有形式的传播。
误区三:商业 wbpkg 和 PDF 只是文件格式差异
不是。
它们的区别更重要的是:
- PDF 更偏普通内容文件
- 商业
wbpkg更偏正式受控课件
推荐结论
如果你的目标是:
- 保护 PDF 知识内容
- 做正式课件交付
- 降低资料扩散风险
- 让访问和账号资格关联
那么在当前产品里,最合理的做法就是把课件制作成商业 wbpkg,并按正式受控课件方式分发和使用。